




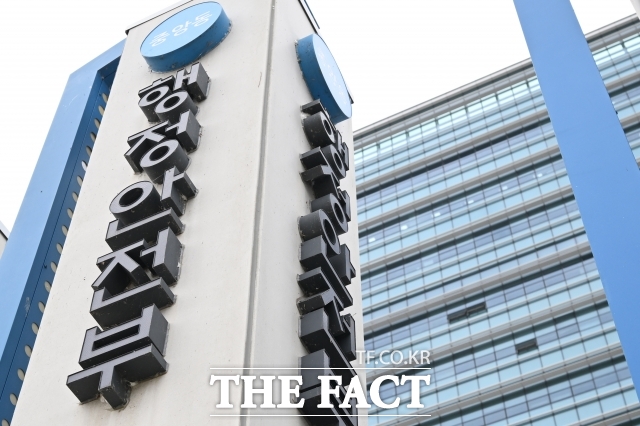
[더팩트ㅣ장혜승 기자] 행정안전부는 지난 9일 행정기관 업무용 이메일 300여개 계정의 해킹 사실을 통보받고 정확한 사고 원인과 피해 현황을 파악하기 위해 관계기관 합동점검에 착수했다고 16일 밝혔다.
공격자는 일부 지방정부의 취약한 네트워크를 통해 국가정보자원관리원이 운영하는 행정업무용 이메일시스템 등의 통합인증체계인 SSO(Single Sign-On) 취약점을 악용해 접근한 것으로 파악됐다.
행안부는 이 과정에서 현재까지 300여 개 계정에 비정상적인 접속이 발생한 사실을 확인했다. 개인정보보호위원회에 개인정보 유출 사실을 신고하고, 정보가 유출된 당사자에게 관련 사실을 통지했다. 아울러 해킹 피해 확산을 방지하기 위해 지방정부 서버와 행정업무용 이메일시스템 간 불필요한 연결 경로를 차단하고 이메일시스템 등에 대한 긴급 보안조치, 사이버 위협 탐지 및 대응을 위한 보안관제 강화 조치를 시행했다.
행안부는 국가정보원, 한국인터넷진흥원(KISA) 등 관계기관과 합동점검을 통해 해킹의 정확한 원인과 침해 경로를 규명하고, 추가적인 해킹 흔적 및 시스템 내 잠재적인 악성코드 잔존 여부 등을 정밀하게 확인할 계획이다.
점검 결과를 토대로 취약점을 보완하고, 취약점이 발견된 SSO의 개선 및 유사 사고 재발 방지를 위한 보안대책을 마련할 방침이다.
행안부 관계자는 "관계기관과 긴밀히 협력해 추가 피해 방지와 시스템의 안전성 확보에 최선을 다하겠다"고 밝혔다.
- 발로 뛰는 <더팩트>는 24시간 여러분의 제보를 기다립니다.
- · 카카오톡: '더팩트제보' 검색
- · 이메일: jebo@tf.co.kr
- · 뉴스 홈페이지: https://talk.tf.co.kr/bbs/report/write
- · 네이버 메인 더팩트 구독하고 [특종보자→]
- · 그곳이 알고싶냐? [영상보기→]