




클로드 코드·딥시크·키미 활용 정황…中 연계 가능성 제기
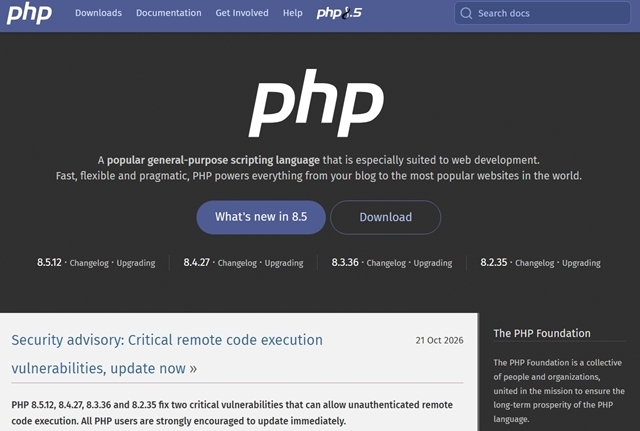
[더팩트ㅣ이윤경 기자] 프로그래밍 언어 'PHP' 취약점을 악용한 사이버 공격이 포착됐다. 한국을 비롯해 미국, 일본, 대만의 방화벽 서버가 표적이 된 것으로 드러났다.
29일 보안업계에 따르면 이스라엘 사이버보안 기업 드림(Dream)의 보안 연구조직 드림리서치는 최근 PHP 취약점 'PHP2Shell'을 악용한 공격 사례를 분석한 보고서를 공개했다.
이번 공격에는 PHP 취약점 2(CVE-2026-109618·CVE-2026-109619)과 리눅스 커널 권한 상승 취약점(CVE-2026-46300)이 활용됐다.
공격자는 이를 연계해 방화벽 서버에서 악성 코드를 실행하고 최고 관리자 권한인 루트(root)를 확보했다. 연구진은 별도 인증 없이 공격을 시작해 15분 이내에 서버를 장악할 수 있었다고 설명했다.
공격자는 인터넷에 노출된 방화벽 약 1만9000대를 탐색한 뒤 응답이 확인된 약 5000대 가운데 취약한 서버 240대를 공격 대상으로 추렸다. 이후 자동화된 공격을 통해 한국과 미국, 일본, 대만에 있는 외부 방화벽 24대와 미국 정부 관련 기관의 방화벽 관리 서버 1대 등 총 25대를 장악했다.
이번 공격에서는 AI 기술을 활용한 정황도 드러났다. 연구진은 공격 과정에서 앤트로픽의 '클로드 코드(Claude Code)'와 중국 AI 모델 '딥시크(DeepSeek)', '키미(Kimi)'가 설정된 공격 도구를 발견했다. 약 40개 공격 스크립트의 코드 구조와 작성 방식에서도 AI 활용 가능성을 확인했다.
피해 방화벽의 제조사와 제품 버전은 공개되지 않았다. 연구진은 인터넷에 노출된 방화벽 관리 화면을 점검하고, 웹셸이나 원격 접속 통로 등 공격자가 남긴 흔적이 있는지 확인할 필요가 있다고 강조했다.
- 발로 뛰는 <더팩트>는 24시간 여러분의 제보를 기다립니다.
- · 카카오톡: '더팩트제보' 검색
- · 이메일: jebo@tf.co.kr
- · 뉴스 홈페이지: https://talk.tf.co.kr/bbs/report/write
- · 네이버 메인 더팩트 구독하고 [특종보자→]
- · 그곳이 알고싶냐? [영상보기→]