




과징금, 과태료 및 시정조치 권고 처분
[더팩트ㅣ최현정 기자] 정부 민원 포털인 '정부24'에서 개인정보 유출 사고와 관리 부실이 적발돼 주무 부처인 행정안전부가 개인정보보호위원회로부터 제재 처분을 받았다.
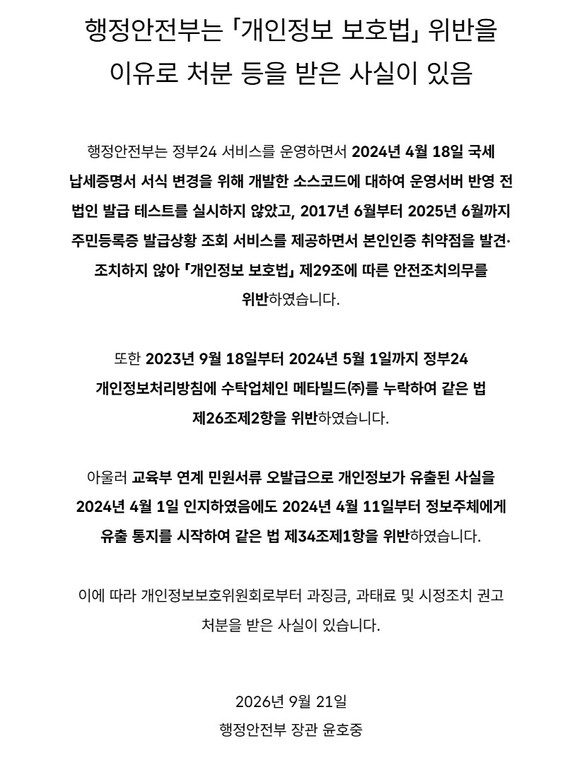
행정안전부는 25일 정부24 홈페이지에 개인정보 보호법 제29조에 따른 안전조치 의무와 같은 법 제26조 제2항, 제34조 제1항 등을 위반한 사실이 있다고 공지했다.
행안부는 2024년 4월 18일 국세납세증명서 서식 변경을 위해 개발한 소스코드에 대해 운영 서버 반영 전 발급 테스트를 실시하지 않았다.
또한 2017년 6월부터 2025년 6월까지는 주민등록증 발급 상황 조회 서비스를 제공하면서 본인인증 취약점을 발견·조치하지 않아 안전조치 의무를 위반했다.
개인정보 처리 및 유출 통보 과정에서의 위법 사항도 드러났다. 행안부는 2023년 9월 18일부터 2024년 5월 1일까지는 개인정보처리방침에 수탁업체를 누락했다.
더욱이 2024년 4월 1일 교육부 연계 민원서류 오발급으로 개인정보가 유출된 사실을 인지하고도 열흘이 지난 4월 11일에서야 정보주체에게 통보하기 시작해 '인지 즉시 통보해야 한다'는 관련 법 조항을 위반했다.
행안부는 "이에 따라 개인정보보호위원회로부터 과징금과 과태료 및 시정조치 권고 처분을 받은 사실이 있다"고 밝혔다.
- 발로 뛰는 <더팩트>는 24시간 여러분의 제보를 기다립니다.
- · 카카오톡: '더팩트제보' 검색
- · 이메일: jebo@tf.co.kr
- · 뉴스 홈페이지: https://talk.tf.co.kr/bbs/report/write
- · 네이버 메인 더팩트 구독하고 [특종보자→]
- · 그곳이 알고싶냐? [영상보기→]