




[더팩트ㅣ유연석 기자] 북한 연계 해킹 조직으로 추정되는 사이버 공격 세력이 웹 프로그래밍 언어인 'PHP'의 보안 결함을 악용해 한국 등 전 세계 주요 기관을 겨냥한 대규모 공격을 준비 중인 정황이 드러났다. 로그인 없이도 원격으로 서버를 장악할 수 있는 고위험 취약점인 만큼 시스템 관리자들의 긴급 보안 패치 적용이 요구된다.
24일 글로벌 사이버 보안·위협 인텔리전스 기업 사이퍼마(CYFIRMA)가 발표한 긴급 위협 경고에 따르면, 공격자가 'PHP투셸(PHP2Shell)' 보안 취약점을 보유한 표적을 물색하고 공개된 공격 코드를 검증하는 움직임이 포착됐다.
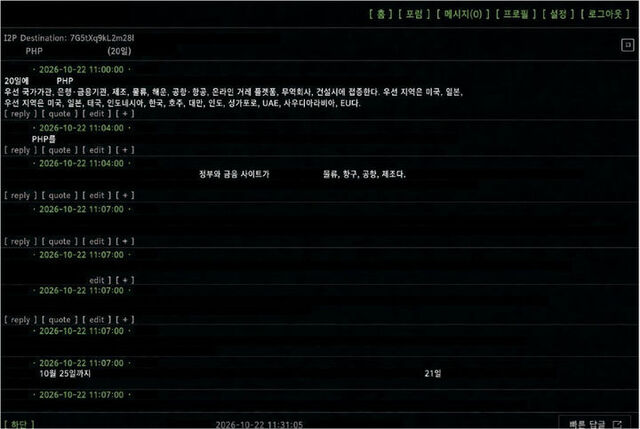
사이퍼마는 지난 22일(현지시각) 비공개 소스 데이터 분석을 통해 한국어를 쓰는 공격자가 다크웹 기반의 익명 네트워크(I2P) 비공개 채널에서 PHP투셸 취약점을 지닌 글로벌 웹 서버들을 상대로 사전 정찰 및 침투 계획을 수립한 정황을 확인했다. 보안 당국은 이 활동을 채널명을 따 '2026년 6월 민준 캠페인'으로 분류해 추적하고 있다.
사이퍼마는 해당 공격을 주도하는 세력이 북한의 대표적 해킹 조직인 '라자루스(Lazarus)' 그룹과 맞닿아 있을 가능성을 제기했다. 신뢰도 평가는 '중간 수준'이다.
공격 표적에는 한국을 포함해 미국, 일본, 유럽연합(EU), 대만, 싱가포르, 아랍에미리트(UAE) 등 주요국의 정부 부처, 은행 및 금융기관, 항공, 제조업, 물류·해운사 등이 광범위하게 포함됐다. 사이퍼마가 파악한 이번 공격 시도의 심각도는 '매우 높음' 단계다. 해커가 인증 절차를 거치지 않고도 정교하게 조작된 요청을 전송해 원격 웹 서버에 악성코드를 강제 실행할 수 있기 때문이다. 공격자는 공격 서버를 통제하는 백도어 도구 활용을 시도했으며, 의심 출발지 IP 17개도 추가로 식별됐다.
피해 확산 우려가 큰 이유는 전 세계 웹사이트의 약 69.3%가 PHP 언어를 기반으로 구동되고 있어서다. 구체적으로 PHP 버전 8.5.12, 8.4.27, 8.3.36, 8.2.35 미만 환경을 운용하는 모든 시스템이 취약점에 노출된 상태다. 특히 아파치(Apache) 웹 서버 환경에서 PHP 모듈을 직접 실행하는 기관은 더욱 표적이 되기 쉽다.
사이퍼마는 "라자루스 관련 해킹 조직은 금전적 이익과 정보 수집을 동시에 노리는 만큼, 서버 침입에 성공하면 다른 해커에게 접근 권한을 넘기거나 가상자산을 탈취하고, 랜섬웨어 공격을 준비하거나 계정 정보를 훔칠 수 있다"며 "장기간 시스템에 잠복하며 기밀 정보를 수집할 가능성도 있다"고 설명했다. 이어 보안 패치 적용 후 재시작과 함께 지난 17일부터의 위협 요소를 탐지할 필요가 있다고 조언했다.
ccbb@tf.co.kr
- 발로 뛰는 <더팩트>는 24시간 여러분의 제보를 기다립니다.
- · 카카오톡: '더팩트제보' 검색
- · 이메일: jebo@tf.co.kr
- · 뉴스 홈페이지: https://talk.tf.co.kr/bbs/report/write
- · 네이버 메인 더팩트 구독하고 [특종보자→]
- · 그곳이 알고싶냐? [영상보기→]