




할리스, 모니터링 강화…"피해 최소화 최선"
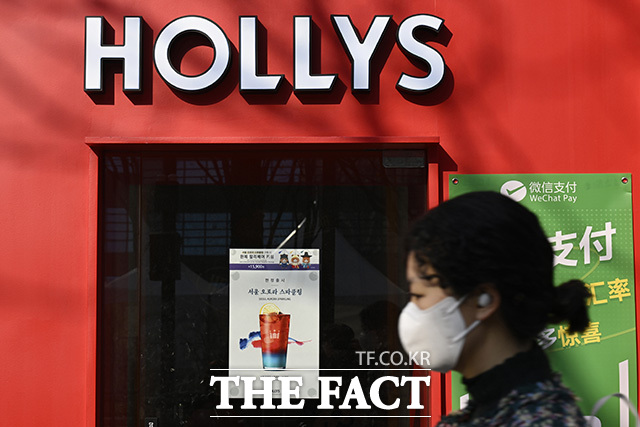
[더팩트 | 손원태 기자] 커피전문점 할리스의 멤버십 시스템이 해킹 공격을 당해 고객 개인정보가 유출되는 사고가 발생했다. 할리스 공식 홈페이지마저 현재 접속이 불가능한 상황이다.
18일 관련 업계에 따르면 할리스는 지난 16일 멤버십 시스템에 비인가 접근을 인지하고 개인정보 유출 사실을 확인했으며, 이날 피해 고객들에게 관련 내용을 문자 메시지로 공지했다. 할리스는 지난달 3일부터 이달 7일 사이 외부 해킹으로 개인정보가 유출된 것으로 추정하고 있다.
유출된 정보는 아이디, 비밀번호, 이름, 생년월일, 연락처, 주소, 이메일, 중복가입확인정보(DI) 등이다. 기타 서비스 이용 기록도 함께 포함됐다.
대상자는 2020년 2월 11일 이전 할리스 멤버십에 가입한 고객으로, 구체적인 개인정보 유출 규모와 피해 인원은 확인되지 않았다.
할리스 공식 홈페이지도 현재 접속이 원활하지 않는 상태다. 할리스는 비인가 접근 경로를 차단했으며, 인증 절차를 강화하는 등 조치에 나섰다는 설명이다. 비정상적 로그인 시도에 대한 모니터링도 강화하고 있으며, 관계 기관에 사고를 신고했다고 덧붙였다.
할리스 측은 "이번 사고로 인해 고객 여러분께 심려를 끼쳐드린 점 깊이 사과드린다"며 "고객 정보 보호와 피해 최소화를 위해 최선을 다하겠다"고 했다.
tellme@tf.co.kr
- 발로 뛰는 <더팩트>는 24시간 여러분의 제보를 기다립니다.
- · 카카오톡: '더팩트제보' 검색
- · 이메일: jebo@tf.co.kr
- · 뉴스 홈페이지: https://talk.tf.co.kr/bbs/report/write
- · 네이버 메인 더팩트 구독하고 [특종보자→]
- · 그곳이 알고싶냐? [영상보기→]